2016年にサイト攻撃を受けました。当時はJoomla!でサイト構築していました。2系だったのですがそろそろEOLなので3系に挙げようかと思案していたのですが怠慢でサイト攻撃にあいました。結局汚染されて当サイトに訪れるとロシアのサイトへ誘導するようになっていました。
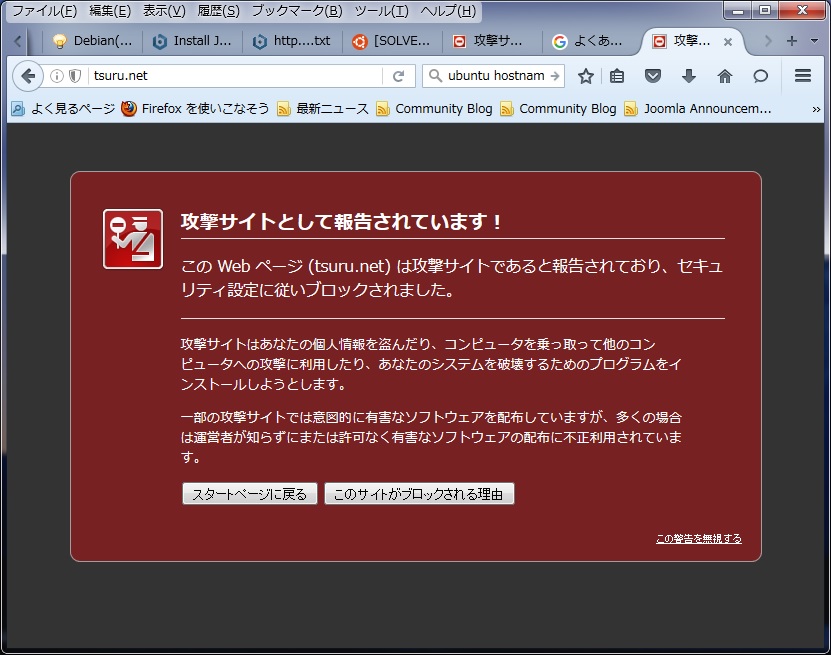
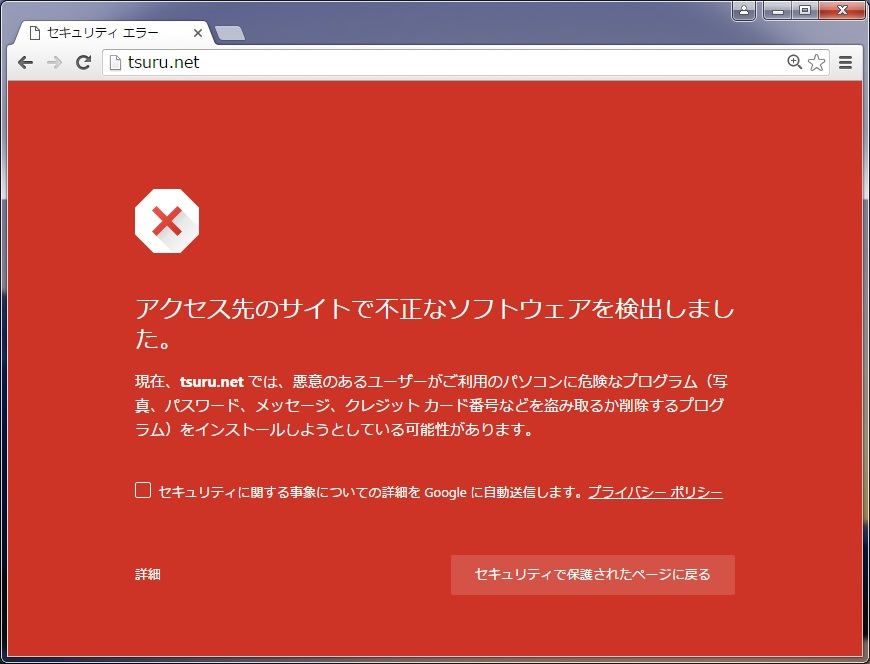
周りに迷惑をかけてもいけないのでサイトを閉じました。業務ではなかったのが幸いです。
今回はJoomla!から気分転換程度の意味でWordpressに変更しました。Joomla!は複数の職種がチームでCSMを構築するのにあっていると思います。ユーザーの職種、権限設定などが細かく設定できるのでブログのみならず組織だった構築運用ができると思います。当時は徐々にWordpressのマーケットシェアが伸びてきているところだったのでそれに乗るのは面白くないと思いJoomla!を選択しました。
Joomla!に関してはbitnamiから仮想VM(ovf file)を落とすとすぐに構築ができました。Joomshaper社(本社バングラデシュ)のtemplateを使っていました。responsive web designやGoogle analyticsに紐付けしてくれる便利なテンプレートでした。brute force attackもありましたが、基本的にはJoomla!のバグを狙った攻撃でした。すぐに対策を取ればよかったのですが、自分の怠慢によるもので残念でした。
今回Wordpressはbitnamiのサービスを利用せずスクラッチから構築しています。4年前と違って、無料でSSL化 (Let’s Encypt) できたりアンチスパムのプラグインがあったり、やはりユーザーが多いとセキュリティ情報も多く対策が取りやすいです。今後コメント欄を入れる予定ですが、セキュリティに配慮した方法にするつもりです。まだWordpressに慣れていないのでいずれですね。